Τι πρέπει να περιλαμβάνει το σημείωμα εμπιστευτικότητας με τον ασφαλισμένο; Τι πρέπει να γνωρίζει ο ασφαλισμένος για τα υπό φύλαξη ή επεξεργασία δεδομένα του;
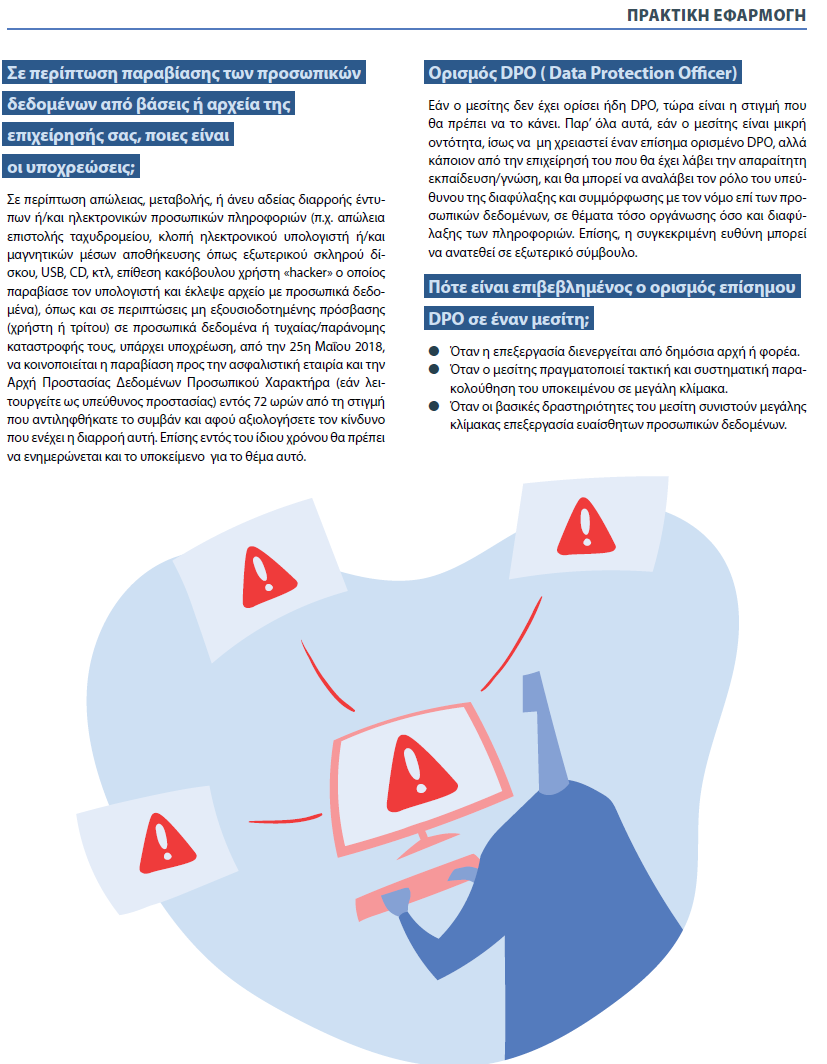
Τι είναι το δικαίωμα διαγραφής και πότε υπάρχει δικαίωμα άρνησης; Τι γίνεται σε περίπτωση παραβίασης δεδομένων; Πότε ένας μεσίτης πρέπει να έχει DPO;
Αυτά και πολλά άλλα ερωτήματα απαντώνται στον οδηγό-εγχειρίδιο που εξέδωσε ο ΣΕΜΑ για να ενημερώσει τους ανθρώπους της διαμεσολάβησης σχετικά με το τι συνεπάγεται στην πράξη ο νέος κανονισμός για τα προσωπικά δεδομένα (GDPR) που έχει τεθεί σε ισχύ από τις 25 Μαίου.
Τη στιγμή που σε όλες τις αγορές το ζήτημα που εγείρεται είναι το ποιες είναι οι πρακτικές που πρέπει οι επαγγελματίες κάθε κλάδου να εφαρμόσουν για να είναι σύννομοι με όσα ορίζονται, το πώς έρχεται δηλαδή και εξειδικεύεται ο κανονισμός στην πράξη, οι άνθρωποι της διοίκησης του ΣΕΜΑ εκδίδουν για τα μέλη τους, με την επιμέλεια του Φ. Μυτιληναίου, έναν πρακτικό οδηγό που θα αποτελέσει χρήσιμο εργαλείο για τους ανθρώπους της ιδιωτικής ασφάλισης.


Σχόλια
Υπηρεσίες κυβερνοασφάλειας 360° από τη VICE VERSA CYBER
Ξεκινάει το MDRT Day 2026
VIP Τριήμερο επιβράβευσης στο Costa Navarino για τους συνεργάτες της ΕΥΡΩΠΗ Ασφαλιστικής
Τι ισχύει για τις αναπροσαρμογές της Generali στα ασφάλιστρα Υγείας
AI Act, Marketing και ο ρόλος της ασφάλισης
Η ενημέρωση που κάνει τη διαφορά
Αναλύσεις, εξελίξεις και αποκλειστικά νέα της ασφαλιστικής αγοράς, κάθε μέρα στο inbox σας.
Σχετικά Άρθρα
Υπηρεσίες κυβερνοασφάλειας 360° από τη VICE VERSA CYBER

EAEE και ΕΙΑΣ εκπαιδεύουν κατά της ασφαλιστικής απάτης
AI Act, Marketing και ο ρόλος της ασφάλισης
Η ασφάλιση «διαβατήριο» χρηματοδότησης για τις επιχειρήσεις
How Insurance Unlocks Access to Financing
Insurance Europe: Προβληματισμοί υπονόμευσης της καινοτομίας λόγω GDPR
Κλάδος Υγείας: Έλεγχος Ασφαλισιμότητας… καλή τη πίστει;